


情報漏洩を防げ!Androidアプリを狙うA2B攻撃の実態と対策
近年、日本国内では個人情報の漏洩が相次ぎ、その原因の一つとして注目されているのが「A2B攻撃」と呼ばれる、公開されているAndroidアプリを悪用した攻撃手法です。国立研究開発法人情報通信研究機構(NICT)の脅威情報分析チームLETTICEでは、この攻撃手法を特定し、脆弱性を突く危険性について注意喚起を行っています。
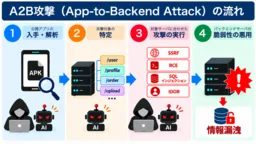
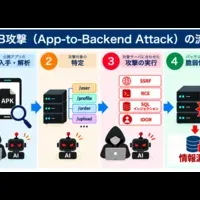
A2B攻撃(App-to-Backend Attack)は、攻撃者が一般に公開されているAndroidアプリを解析し、その結果得た情報をもとに、アプリが接続先としているバックエンドサーバを狙う手法です。この手法の問題点は、アプリが通信する仕組みやサーバの内部仕様を把握することができるため、自社のシステムの弱点を的確に突かれてしまうということです。
分析によれば、攻撃者はまずアプリを入手し、通信先のサーバやその接続の仕組み(API)について調査を行います。次に、把握した情報を使い、具体的な攻撃を実施します。結果的に、サーバに脆弱性が存在する場合には、個人情報の漏洩や不正アクセスにつながるリスクが高まります。
国内においては、情報漏洩事案が急増しており、その背景には多様な攻撃手法が存在しています。A2B攻撃は、アプリ解析が進化する中で新たに生まれた手法であり、特にAI技術を駆使することで、攻撃がより効率的に行えるようになっています。これに伴い、ユーザーや企業は未然に防ぐ手段を講じる必要があります。
LETTICEでは、Androidアプリを提供する事業者に対して、3つの推奨対策を発表しました。これらの対策は以下の通りです。
1. 侵害の確認: 定期的にサーバのセキュリティ状況を確認し、アプリと接続されているサーバの状態を把握することが重要です。
2. 脆弱性の点検: アプリとサーバの脆弱性を点検し、可能な限り早期に修正を行うことが求められます。
3. 暫定的な緩和策: 緊急対策として、影響を受けないような暫定的な措置を講じることが有効です。これにより、被害を最小限に抑えることが期待できます。
また、攻撃に関連するIoC(侵害指標)も公表されており、事業者はこれらを基にリスクを評価することが求められています。
情報漏洩のリスクは日に日に増加しており、その中でA2B攻撃は特に注意が必要です。自社のアプリやサービスを守るためには、必要な対策を講じることが重要です。LETTICEが発表した注意喚起の詳細については、CYNEX Libraryを参考にして、さらに理解を深めてはいかがでしょうか。
注意喚起の詳細はこちら
この機会に、自社のセキュリティ対策の強化を検討してみてください。
A2B攻撃の概要
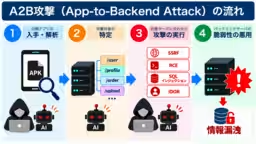
A2B攻撃(App-to-Backend Attack)は、攻撃者が一般に公開されているAndroidアプリを解析し、その結果得た情報をもとに、アプリが接続先としているバックエンドサーバを狙う手法です。この手法の問題点は、アプリが通信する仕組みやサーバの内部仕様を把握することができるため、自社のシステムの弱点を的確に突かれてしまうということです。
分析によれば、攻撃者はまずアプリを入手し、通信先のサーバやその接続の仕組み(API)について調査を行います。次に、把握した情報を使い、具体的な攻撃を実施します。結果的に、サーバに脆弱性が存在する場合には、個人情報の漏洩や不正アクセスにつながるリスクが高まります。
脅威の背景
国内においては、情報漏洩事案が急増しており、その背景には多様な攻撃手法が存在しています。A2B攻撃は、アプリ解析が進化する中で新たに生まれた手法であり、特にAI技術を駆使することで、攻撃がより効率的に行えるようになっています。これに伴い、ユーザーや企業は未然に防ぐ手段を講じる必要があります。
推奨される対策
LETTICEでは、Androidアプリを提供する事業者に対して、3つの推奨対策を発表しました。これらの対策は以下の通りです。
1. 侵害の確認: 定期的にサーバのセキュリティ状況を確認し、アプリと接続されているサーバの状態を把握することが重要です。
2. 脆弱性の点検: アプリとサーバの脆弱性を点検し、可能な限り早期に修正を行うことが求められます。
3. 暫定的な緩和策: 緊急対策として、影響を受けないような暫定的な措置を講じることが有効です。これにより、被害を最小限に抑えることが期待できます。
また、攻撃に関連するIoC(侵害指標)も公表されており、事業者はこれらを基にリスクを評価することが求められています。
まとめ
情報漏洩のリスクは日に日に増加しており、その中でA2B攻撃は特に注意が必要です。自社のアプリやサービスを守るためには、必要な対策を講じることが重要です。LETTICEが発表した注意喚起の詳細については、CYNEX Libraryを参考にして、さらに理解を深めてはいかがでしょうか。
注意喚起の詳細はこちら
この機会に、自社のセキュリティ対策の強化を検討してみてください。
トピックス(その他)
【記事の利用について】
タイトルと記事文章は、記事のあるページにリンクを張っていただければ、無料で利用できます。
※画像は、利用できませんのでご注意ください。
【リンクついて】
リンクフリーです。