


2026年8月のサイバー脅威動向とその影響についての考察
2026年8月のサイバー脅威動向とその影響
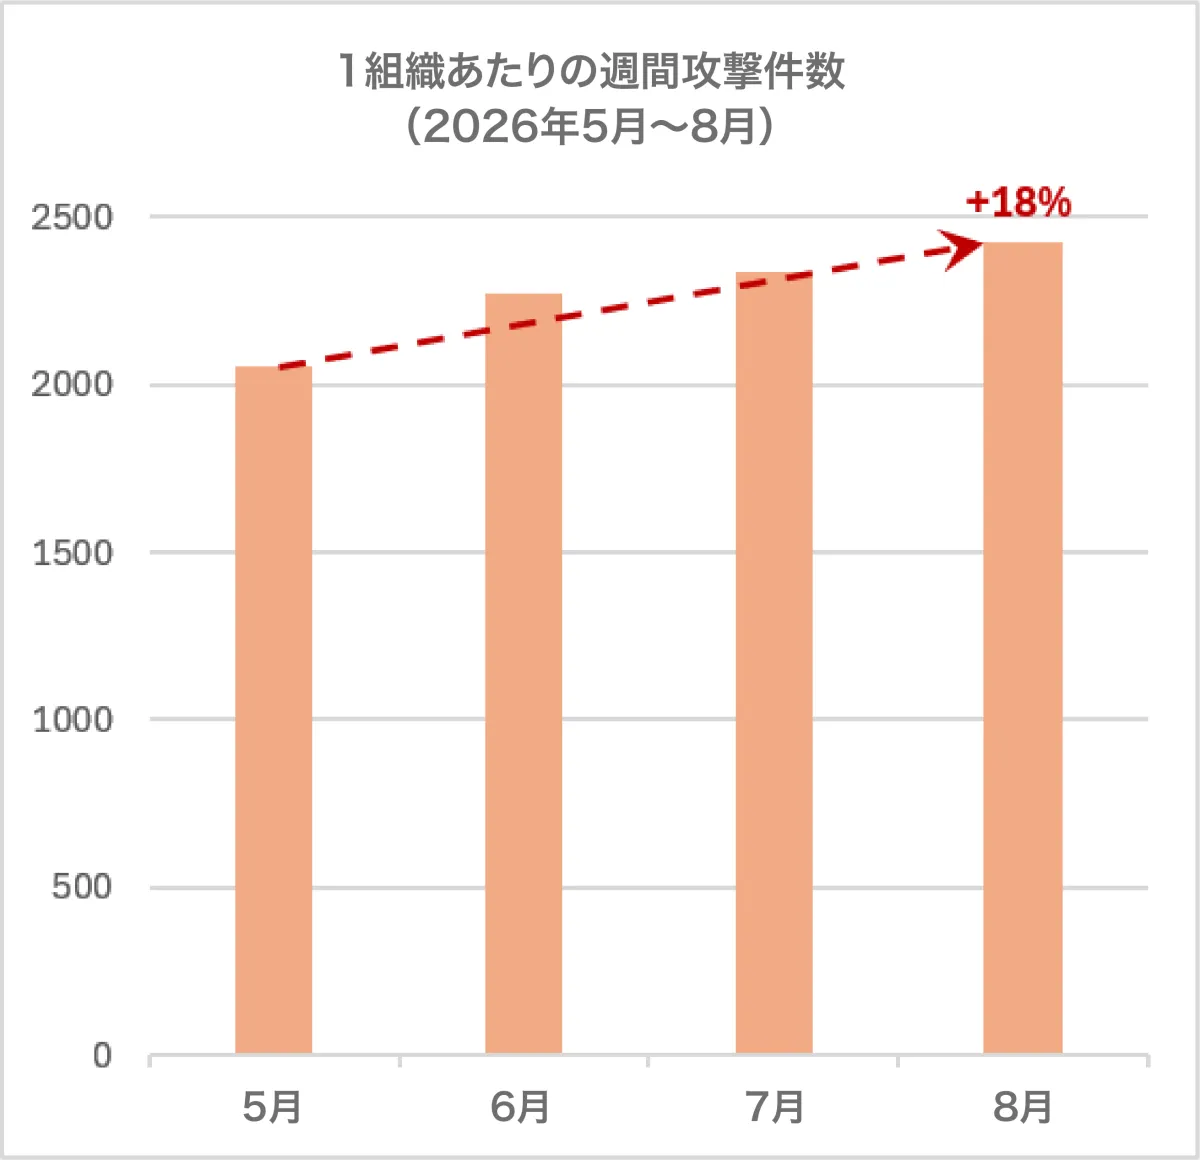
2026年8月、チェック・ポイント・リサーチが発表したデータによると、サイバー攻撃はますます深刻な状況に達しています。この月、世界の企業は平均で週に2,422件のサイバー攻撃を受けており、前年比で約22%の増加を記録しました。特にランサムウェア攻撃は急増しており、前年比でほぼ2倍になっています。
日本における状況
日本でもサイバー攻撃の増加が続いており、1組織あたり週平均1,907件の攻撃を受けています。これは前年に比べ35%の増加です。企業は、ユーザーやネットワーク、クラウド環境、およびAIツールに対する包括的な可視性とコントロールを確保するための防止優先のセキュリティ戦略を強化する必要があると言えます。
教育・研究分野を狙う攻撃
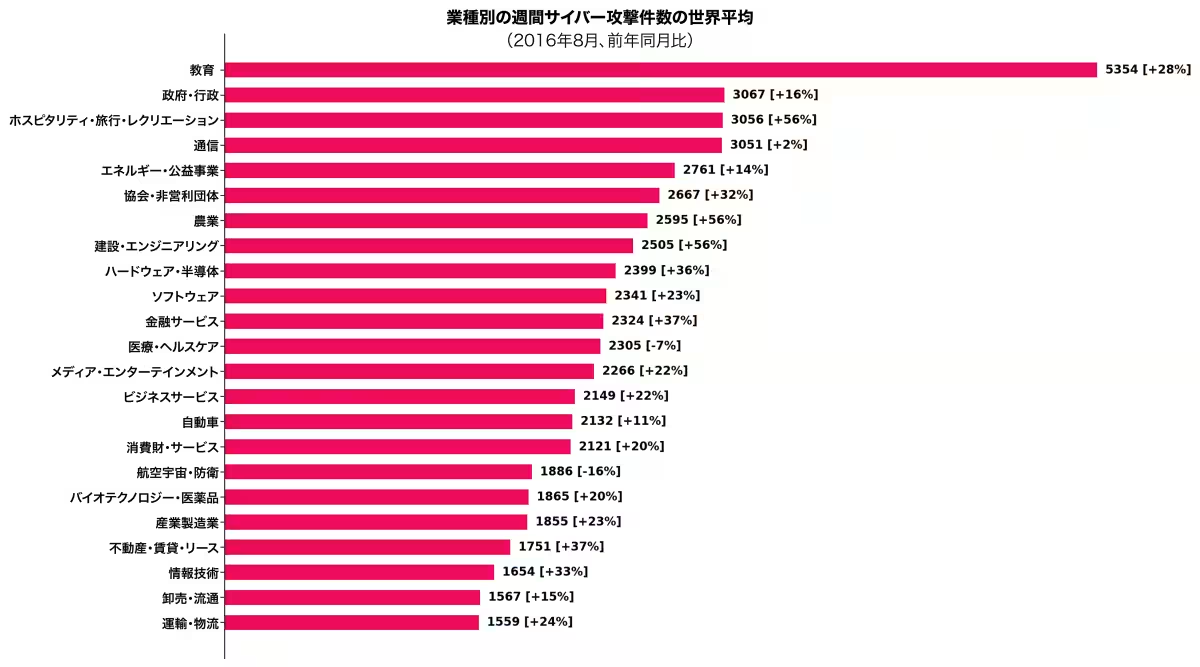
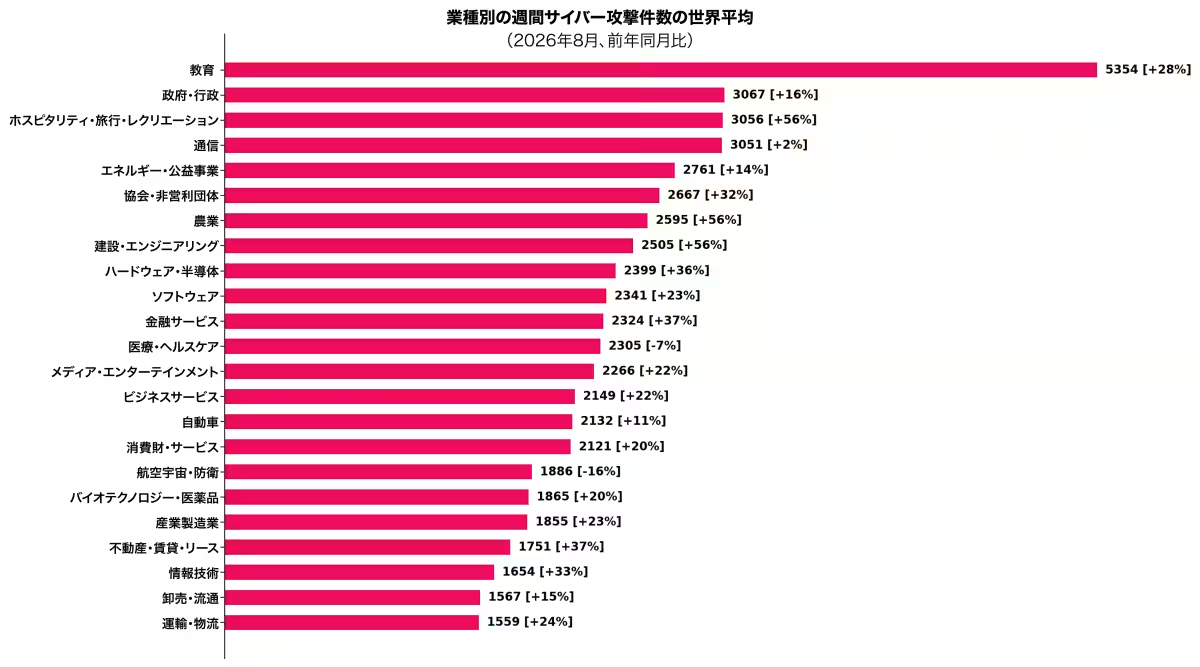
特に警戒が必要なのは教育・研究分野で、攻撃は週平均5,354件に達しています。これは前年比で28%の増加です。その次に多いのは政府・軍関係で、3,067件の攻撃がありました。また、ホスピタリティ・旅行分野でも攻撃が増え、前年比56%増の3,056件に達しています。これらのデータは、攻撃者が多数のユーザーと重要なデータが存在する分野を標的にしていることを示しています。
地域別の攻撃傾向
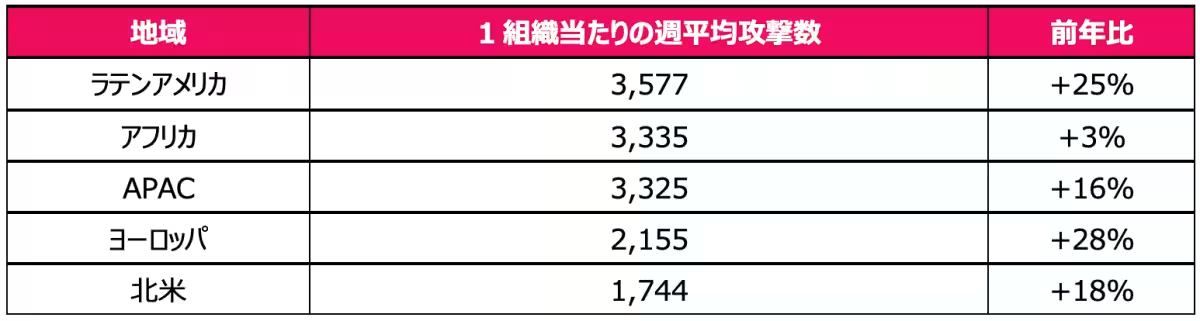
攻撃数が最も多い地域はラテンアメリカで、週あたり平均3,577件を記録しています。この地域の増加率は前年と比べ25%増です。一方、ヨーロッパでは28%の伸びを示しており、攻撃の増加が従来のターゲットから幅広いデジタル経済圏に広がっていることを表しています。
生成AIとデータ漏えいのリスク
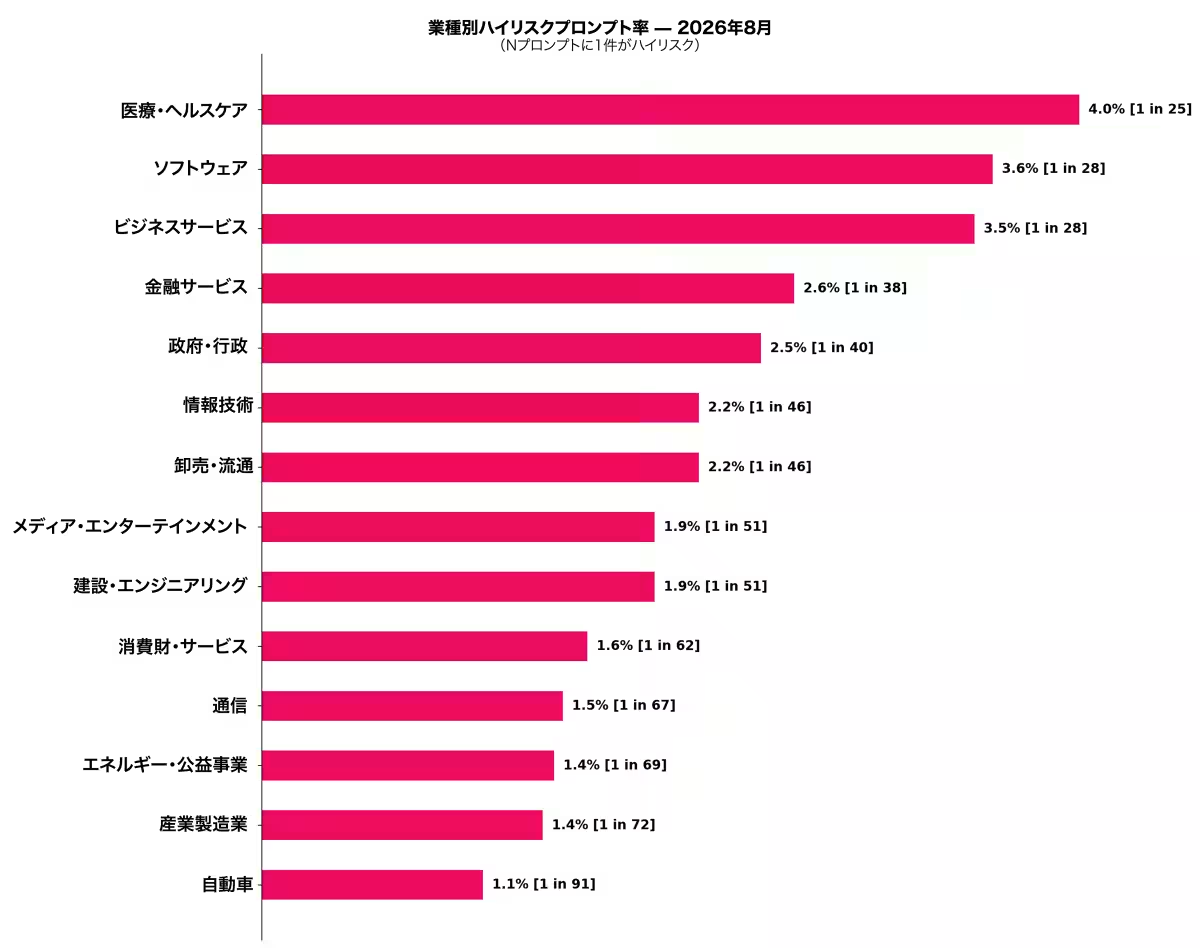
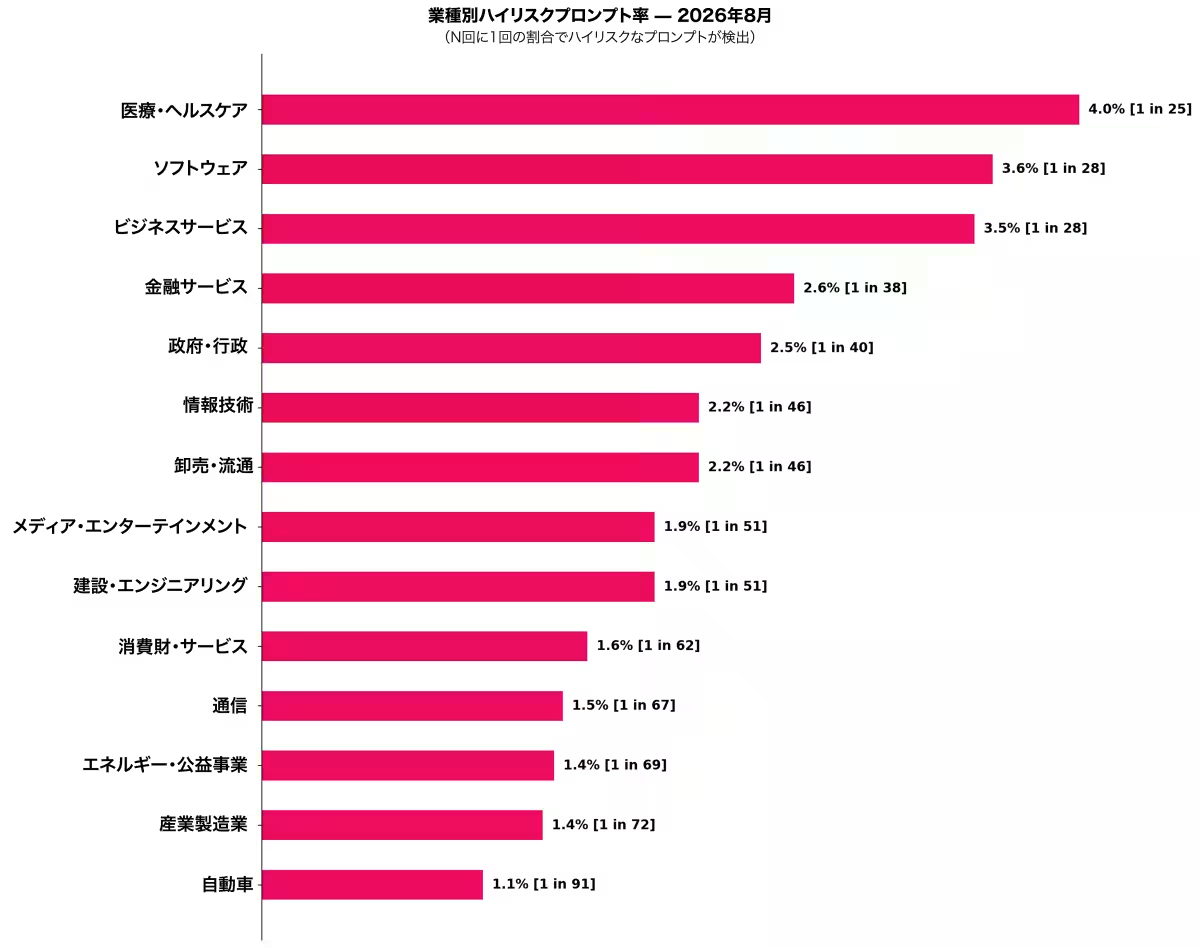
生成AIの導入が進む中、多くの企業で機密データが危険にさらされています。調査結果によれば、生成AIを使用する組織の中で、プロンプトの43件に1件が機密データ漏えいリスクを伴う内容であることがわかりました。このリスクは86%の組織に影響を及ぼす可能性があります。特にヘルスケアやソフトウェア分野では、このリスクが高く、特定の業界に特化したAIガバナンスが求められています。
フィッシング攻撃の増加
フィッシング攻撃も依然として脅威となっており、112通に1通がフィッシングメールであるとの報告があります。特に団体・非営利組織や建設・エンジニアリング分野が高いフィッシング率を示しています。これらの分野は対外的なコミュニケーションの頻度が高く、ユーザーが正当な連絡を誤認しやすい状況にあります。
ランサムウェアの脅威
ランサムウェアの問題も深刻で、8月に報告された攻撃件数は1,042件で、前年同月と比べほぼ2倍になっています。特にビジネスサービス業界への攻撃が集中しており、全体の36%を占めています。これは攻撃者が重要なサプライチェーンに影響を与えることを狙っていることを示しています。
結論
このように、2026年8月のサイバー脅威は多岐にわたり、特にランサムウェアとフィッシングが企業にとって深刻なリスクとなっています。企業はこれらの脅威に対抗するため、包括的な防止戦略を再構築する必要があります。さらなる情報は、チェック・ポイントの研究ブログで確認できます。今後も変化する脅威に迅速に対応できる体制を整えることが求められます。
トピックス(その他)
【記事の利用について】
タイトルと記事文章は、記事のあるページにリンクを張っていただければ、無料で利用できます。
※画像は、利用できませんのでご注意ください。
【リンクついて】
リンクフリーです。