


BIPROGYがAIを駆使した脆弱性検証をスタート、セキュリティ向上に向けた新たな挑戦
BIPROGYがAIによる脆弱性検証を開始
BIPROGYは、2023年10月から自社サービスに対する脆弱性検証を始めました。この検証には、Microsoftのエージェント型コードスキャナー「Codename MDASH」が使用されています。フロンティアAIの発展により、サイバー攻撃の手法も進化する中、BIPROGYはこの新たなセキュリティリスクに備えるべく、AIを積極的に利用しようとしています。
脆弱性検証の重要性
最近、サイバー攻撃の手法はますます巧妙かつ迅速になってきており、企業はこれに対抗するために新しい戦略を構築する必要があります。特に、2026年には金融庁と日本銀行がフロンティアAIに関連する脅威に対して脆弱性管理の強化を求める方針を打ち出しています。このような背景から、BIPROGYは自社の開発したソフトウェアアプリケーションの脆弱性を早期に発見し、対応を図ることが求められています。
BIPROGYの取り組み
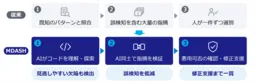
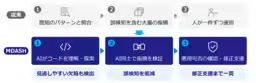
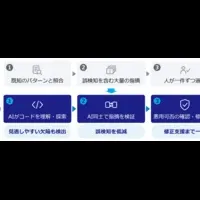
BIPROGYは、従来の診断手法を補完する形で、MDASHを用いた静的診断を行います。この診断は、単に既知の脆弱性をチェックするものではなく、AIの力を借りて新たな脆弱性を探し出し、修正支援を行います。MDASHでは、複数のAIモデルと専門のAIエージェントを駆使し、ソースコードから脆弱性候補を見つけ出し、その検証を行い、さらに修正案を提示することが可能です。
従来の手法では難しかった脆弱性の発見が期待されており、診断にかかる時間やコストを見直すことで、より効率的な運用が実現できると考えられています。
今後の展開
BIPROGYは、今回の検証を通じて得られた知見を開発・運用プロセスに取り入れる予定です。その結果、脆弱性の認識と対応方法の優先順位づけを適切に行うことで、セキュリティ強化に貢献するとしています。また、検証結果をもとに、他の開発プロジェクトへのAI診断の導入を検討し、全社的な脆弱性管理の取り組みを進めていく意向です。
BIPROGYが目指すのは、顧客への価値創出であり、これまで培ってきた技術力をもって、より安全なサービス提供を実現することです。もし成功すれば、他企業にも大きな影響を与える可能性があり、業界全体のセキュリティレベルの向上に貢献することが期待されます。
エンドースメント
日本マイクロソフトからも、BIPROGYの取り組みが評価されています。日本マイクロソフト株式会社セキュリティアーキテクト統括本部の藤澤蘭子氏は、フロンティアAIを用いた新しいセキュリティ対策の取り組みを歓迎しており、今後の成果に期待を寄せております。
今後も、BIPROGYをはじめとする企業がAI技術を活用したセキュリティ強化の取り組みを進めていくことで、国内外のサイバーセキュリティ対策が一層強化されることが期待されます。
関連リンク
サードペディア百科事典: サイバーセキュリティ BIPROGY Codename MDASH
トピックス(その他)
【記事の利用について】
タイトルと記事文章は、記事のあるページにリンクを張っていただければ、無料で利用できます。
※画像は、利用できませんのでご注意ください。
【リンクついて】
リンクフリーです。